
把工作区管好
密码、会话、受信任设备,以及那几个真正重要的权限习惯——一份很短的清单,按值得做的顺序排。
一个 Juno 工作区装着你的顾客和你说过的每一句话、他们的手机号,以及他们发给你的一切——照片、文档,有时是证件。它值得你花十分钟。
1. 每个人都有自己的账号
这是全部要害,具体见成员与角色。共用账号意味着没有审计记录、没法单独撤销某一个人的权限,以及一个永远不会被改的密码——因为一改就把整个团队锁在外面。
2. 密码
设置 → 安全改自己的密码。
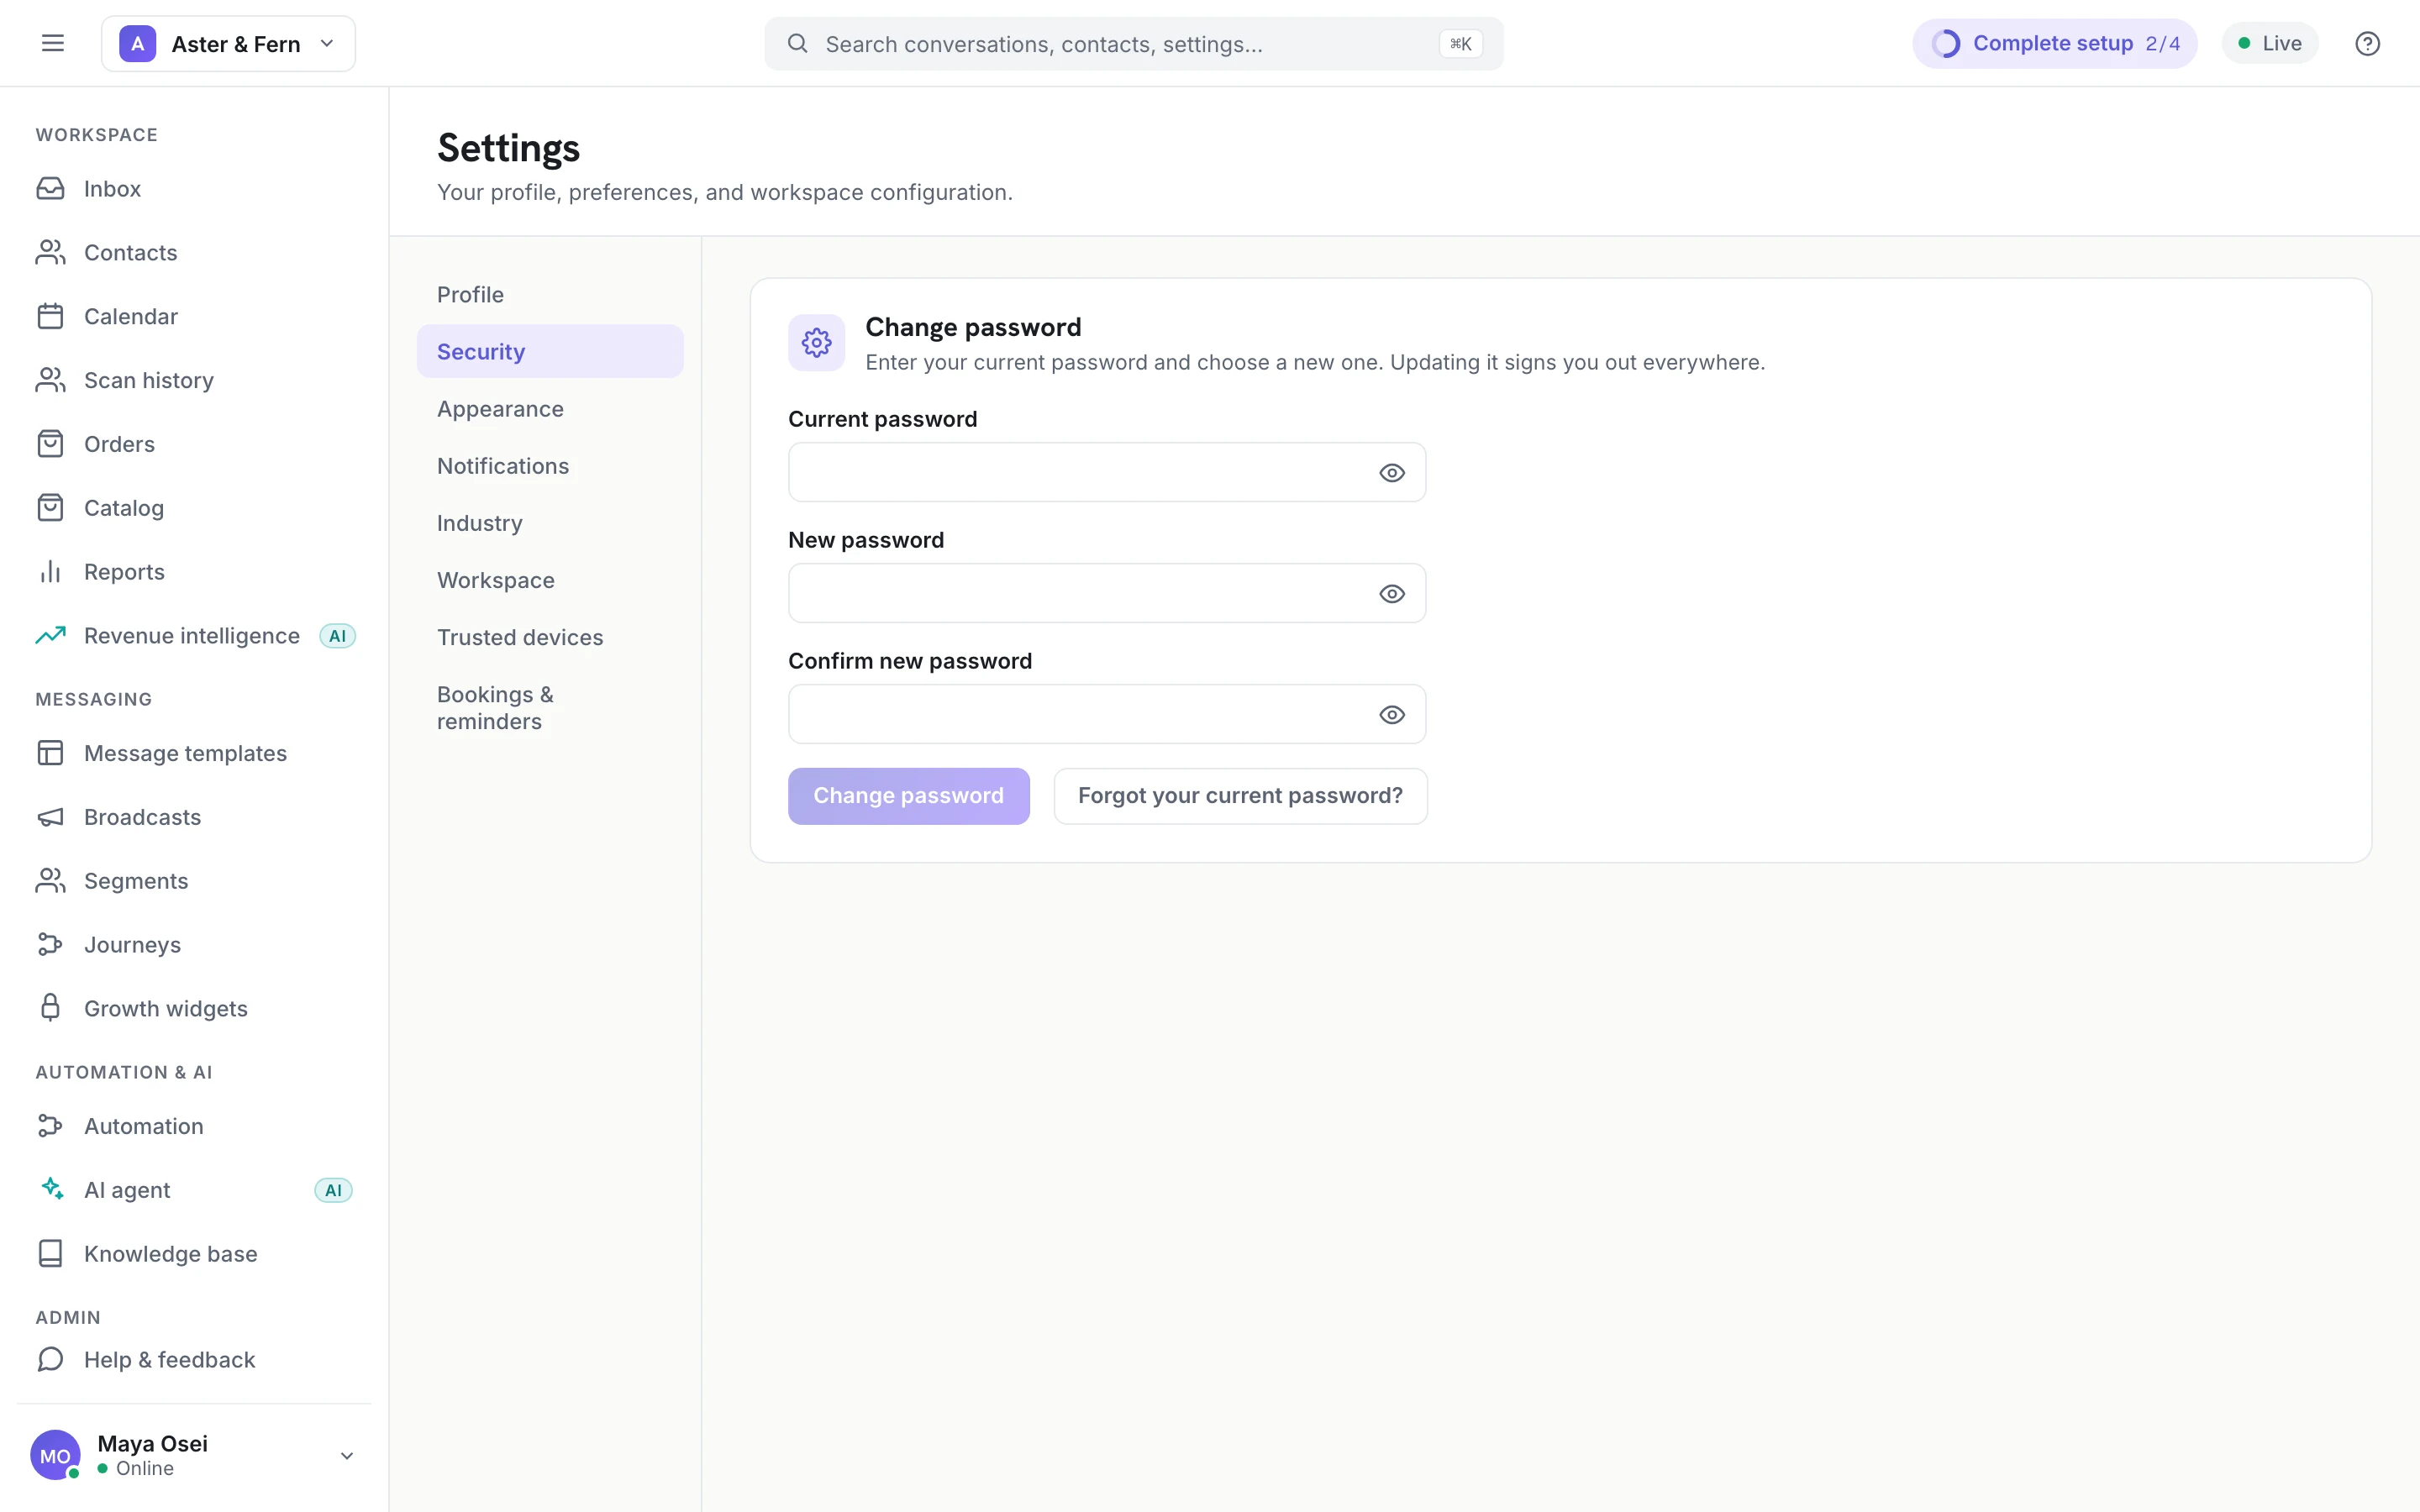
改密码会把这个账号在所有地方登出,这是刻意的:你之所以要改密码,通常是因为你不确定还有谁知道它,而一次让旧会话继续活着的更改等于什么都没修。
用密码管理器,用一个 Juno 专属的密码。长度胜过复杂度——一句你记得住的口令,好过八个你要记在本子上的标点符号。
3. 受信任设备
设置 → 受信任设备为整个工作区打开设备审批。
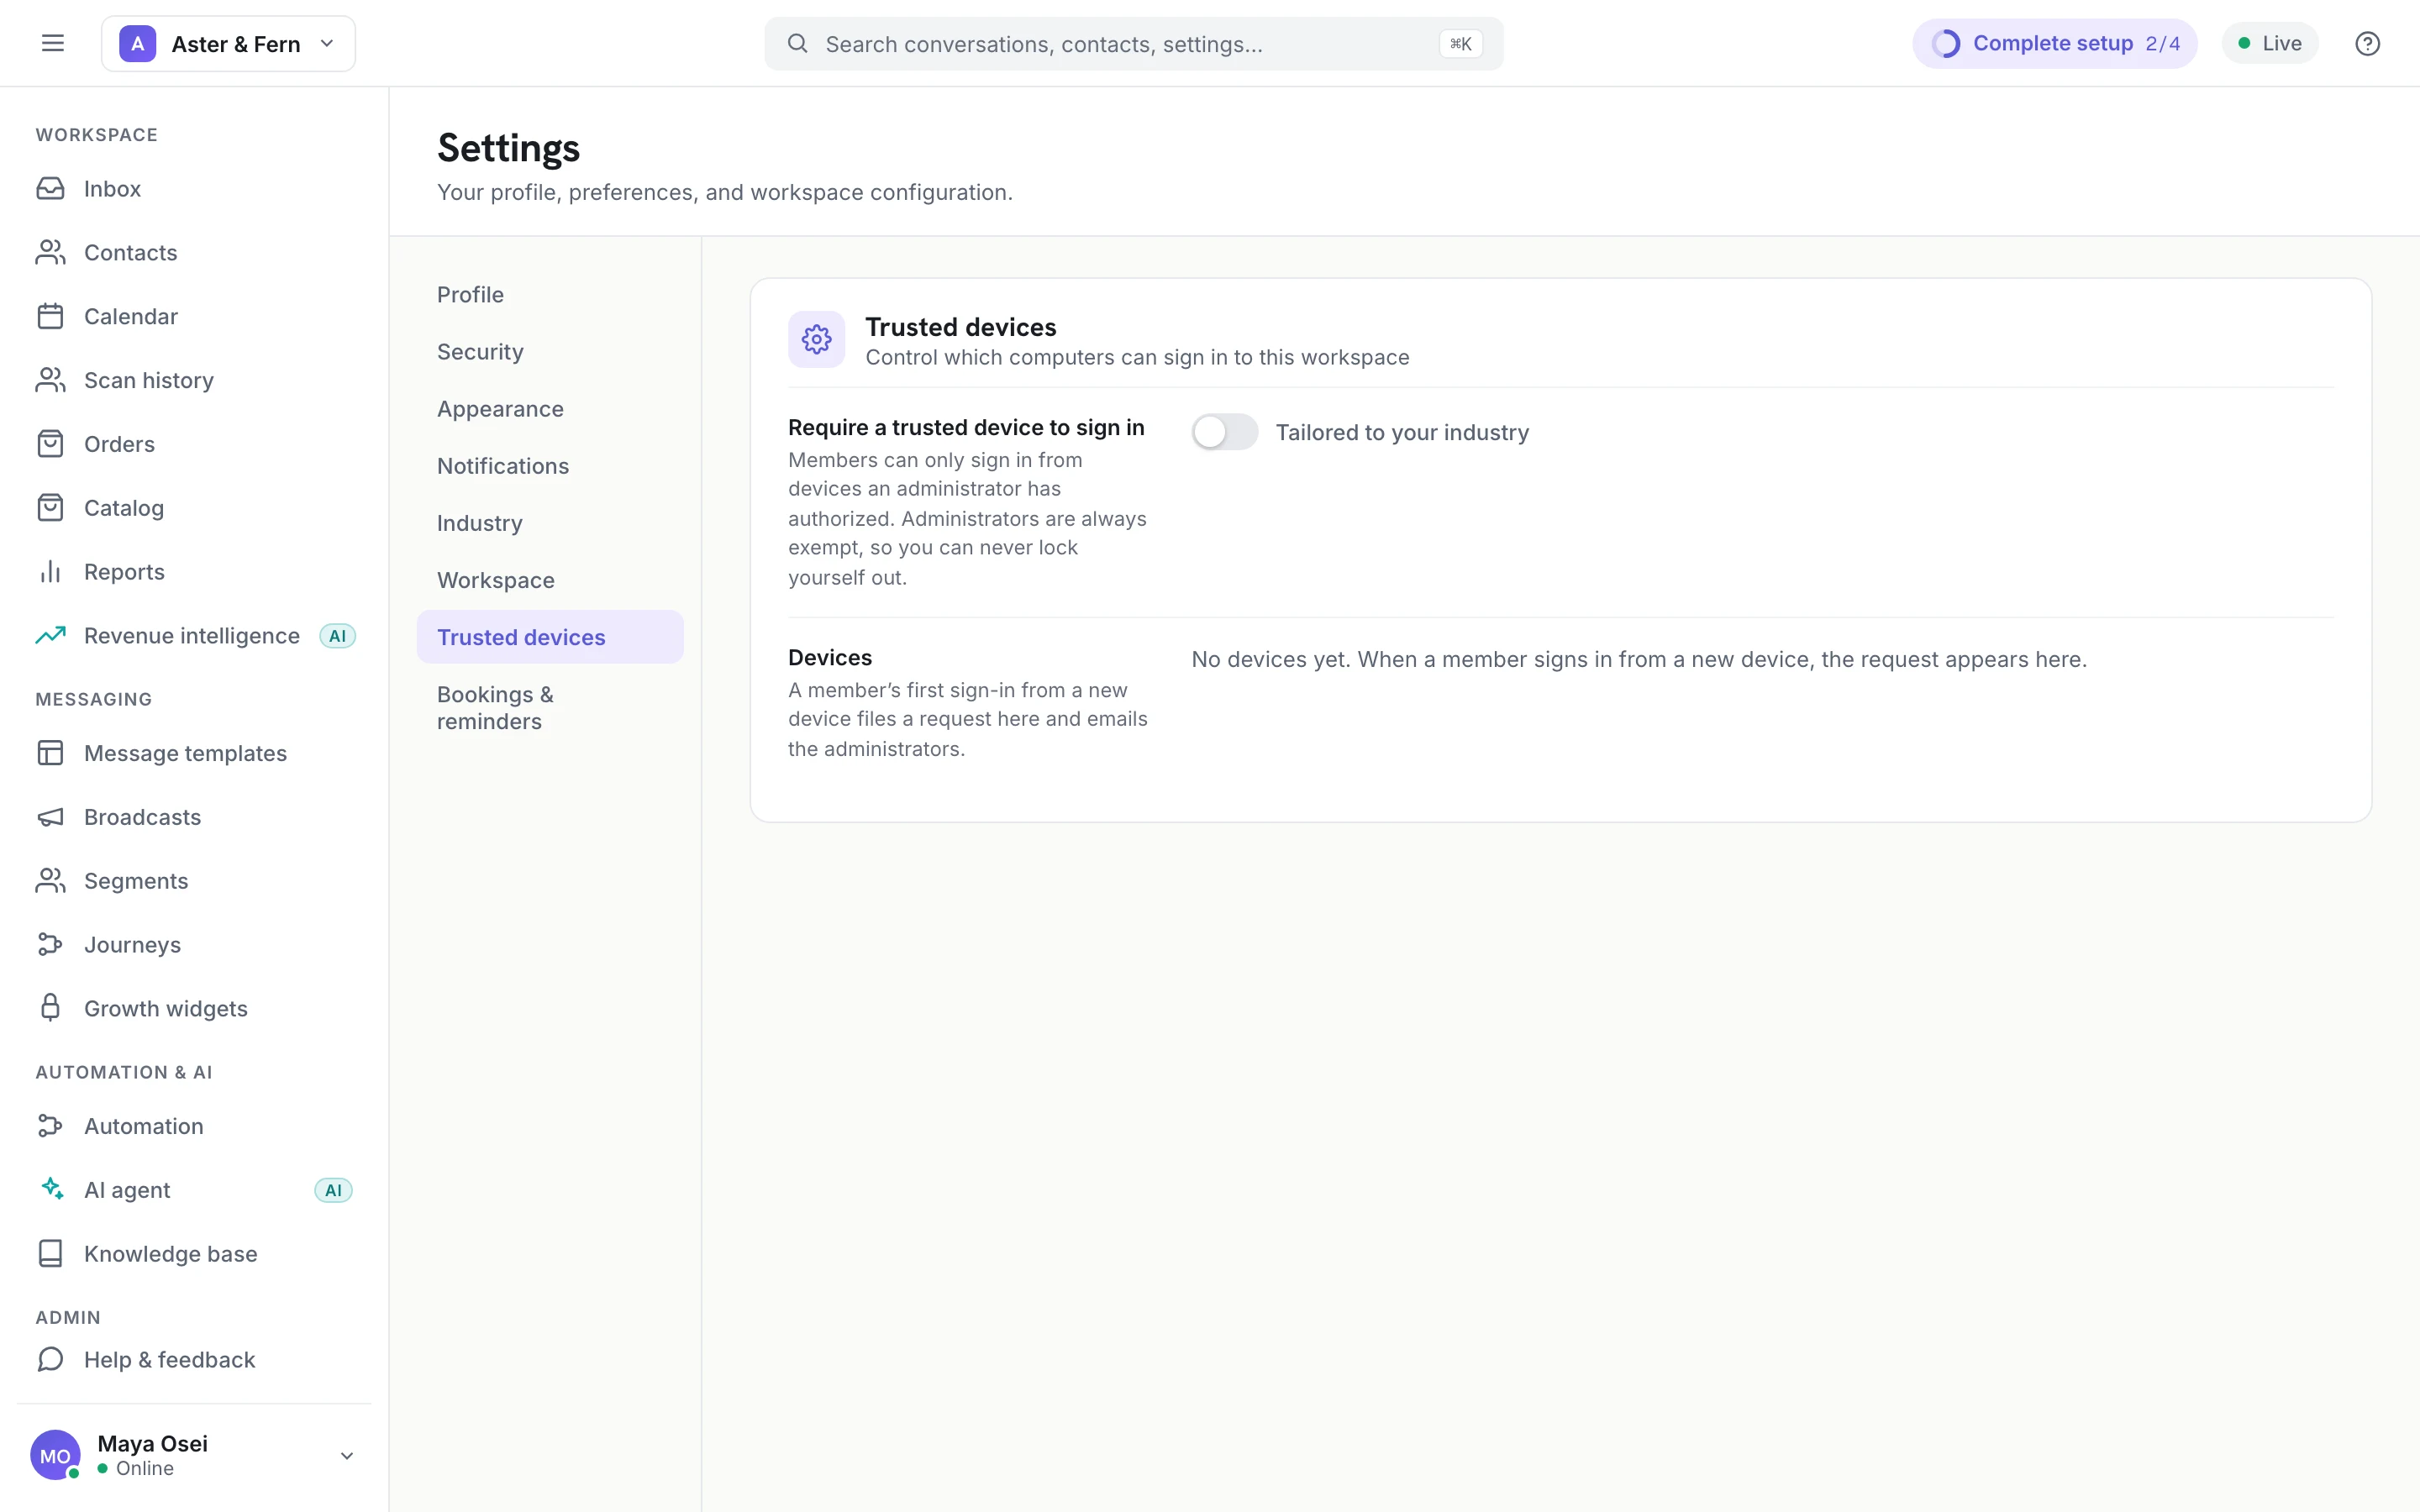
打开之后,成员从一台没人批准过的电脑登录时拿到的是一个申请而不是一个会话,同时管理员会收到邮件。这是这里最有用的一个开关,因为它把"密码被偷"从一次进入变成了一条通知。
有两个细节重要:
- 管理员是豁免的,刻意如此。否则打开这个开关有可能把最后一个管理员锁在那个装着这个开关的工作区外面。
- 一台设备批一次,不是每次会话都批。批准你自己的笔记本是一次性的事。
在你有超过两个人的那天,或者有人要用共享/公共电脑的那天,把它打开。
4. 有人离职当天就撤权限
不是月底。停用成员,并撤销他那台已被批准的设备。两件事都在上面那两个页面里,加起来一分钟。
5. 截图和导出会离开这栋楼
控制台是顾客数据安全的地方;群里的一张截图不是,某个人下载目录里的一份联系人导出也不是。如果你需要把什么发出去求助,发会话 ID,不要发会话的照片。
Juno 这一侧做了什么
这样你知道边界在哪:
- 会话保存在一个 JavaScript 读不到的 Cookie 里,这是阻止页面上的脚本偷走会话的东西。
- 渠道凭据静态加密,控制台在保存之后从不显示 provider token。
- 媒体是私有的。 顾客发来的照片和文档存在私有存储桶里,通过短时效的签名链接送到控制台,不是公开 URL。
- 每一个管理动作都被记录在审计日志里——谁改了角色、谁移除了成员、谁导出了联系人。
这些都挡不住一个共用的密码,所以这份清单才从第一条开始。